

Специалисты обнаружили критическую уязвимость в Java, которая может позволить злоумышленникам удалённо выполнять вредоносный код или вызвать сбой системы. Компаниям рекомендуют срочно установить обновления безопасности и проверить серверную инфраструктуру.
Уязвимость особенно опасна из-за широкого использования Java в банковских сервисах, корпоративных системах, интернет-магазинах и государственных платформах.
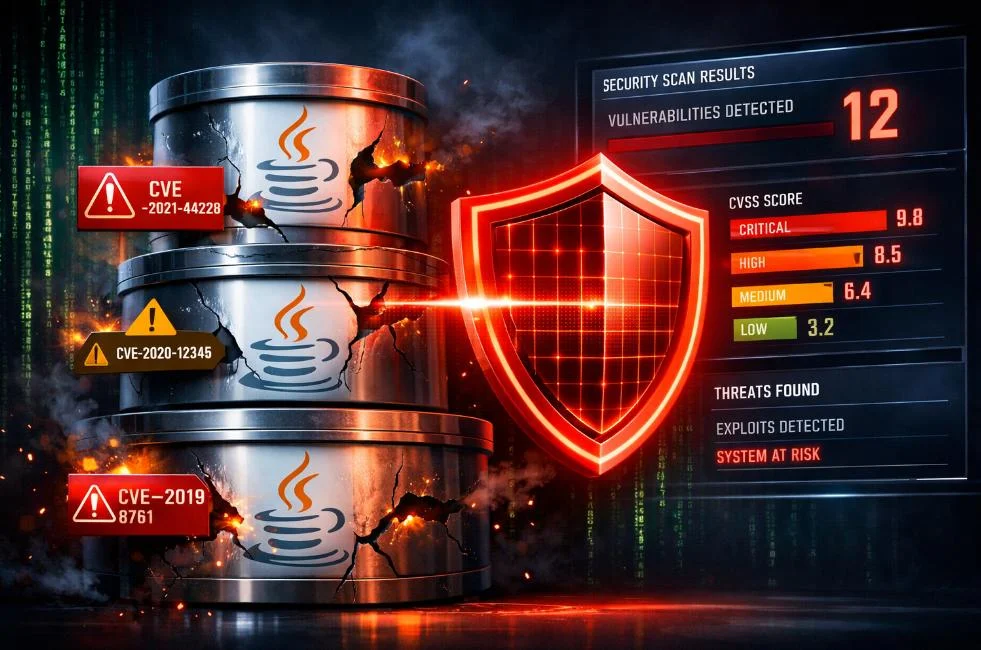
Java4Shell — CVE-2026-114938
-
CVSS: 8.1 (критический риск)
-
Тип: повреждение памяти (Memory Corruption)
-
Возможен удалённый RCE
-
В определённых сценариях не требует аутентификации
Уязвимость связана с аппаратно-ускоренным Base64-декодером HotSpot JVM. При определённых условиях специально сформированные входные данные могут привести к повреждению памяти и выполнению кода на сервере.
Кто в зоне риска
-
Java/OpenJDK на архитектуре x86-64
-
Процессоры с поддержкой определённых AVX-512 инструкций
-
Серверные приложения, обрабатывающие Base64 данные
-
Java-сервисы, доступные извне интернета
В числе потенциально затронутых корпоративных платформ упоминаются Jenkins, Jira, Confluence, Keycloak, Artifactory и другие Java-приложения. Но наличие этих продуктов само по себе не означает, что сервер уязвим: важны версия Java, процессор и конфигурация приложения.
Приоритет обновления:
-
Интернет-доступные серверы.
-
Jenkins, Jira, Confluence, Keycloak.
-
API-сервисы, принимающие Base64, JWT, SAML и пользовательские файлы.
-
Внутренние серверы и тестовые окружения.
CISA также рекомендует отслеживать необычные падения JVM, неизвестные Java-процессы и подозрительные runtime.
Если у вас есть Java-серверы, не стоит откладывать проверку. Особенно опасно предполагать, что сервер защищён только потому, что Java не устанавливалась вручную — она может быть встроена в приложение или контейнер.
Обсуждение
Пока никто не оставил комментарий