

ROMULUS — новая платформа распространения троянов удалённого доступа
Киберпреступники используют новую вредоносную платформу ROMULUS для распространения опасного программного обеспечения на компьютеры под управлением Windows. По данным исследователей Blackpoint Cyber, через неё распространяется ранее не описанный троян CNCMachineRMS, позволяющий злоумышленникам удалённо контролировать заражённые устройства.
Вредоносная программа обладает широкими возможностями: она может перехватывать изображение с экрана, получать доступ к микрофону и камере, управлять файлами, собирать информацию о системе и запускать дополнительные вредоносные компоненты.
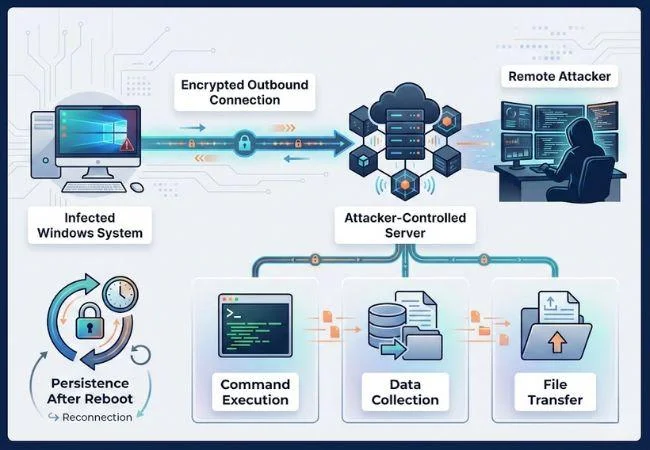
Для заражения используется техника ClickFix: пользователю показывают поддельную проверку безопасности или страницу установки программы и предлагают самостоятельно скопировать и выполнить команду PowerShell. После этого запускается цепочка загрузки вредоносного ПО.
Особую опасность представляет возможность скрытного присутствия трояна в системе и сохранения удалённого доступа даже после перезагрузки компьютера.
Специалисты рекомендуют не выполнять команды из подозрительных окон проверки CAPTCHA, не загружать программы с неизвестных сайтов и своевременно обновлять Windows и антивирусную защиту.
Обсуждение
Пока никто не оставил комментарий